13 ноября 2026 года Федеральное управление гражданской авиации США остановило вылеты по всей стране. Сбой связи затронул все 22 центра, которые ведут самолёты по маршрутам, и остановка продлилась больше четырёх часов. Тысячи рейсов отменили, ещё больше задержали: это всего третья общенациональная остановка полётов в истории США.
За три дня до этого ведомство расширило на все центры новую систему SMART, которая с помощью ИИ подсказывает диспетчерам маршруты. Соцсети быстро сложили два факта и разделились: одни уверены, что «загнулся» искусственный интеллект, другие — что систему взломали. Ни одну из версий пока не подтвердили. Но то, что обе звучат правдоподобно, само по себе говорит о многом.
Что известно о сбое на 14 ноября
Официальная версия — временный сбой телекоммуникаций. Министр транспорта Шон Даффи винит устаревшее перегруженное оборудование и заявляет, что SMART не повлиял на остановку. Разработчик системы, компания Air Space Intelligence, тоже отрицает свою причастность. Окончательную причину ведомство пока не назвало: федеральные службы проверяют и связь с новым инструментом, и другие версии, включая неудачное обновление программ.
Важная деталь: SMART сам самолётами не управляет. Он предлагает диспетчерам обходные маршруты, а решение принимают люди. По словам министра, система не подключена к основным программам, через которые диспетчеры видят и ведут самолёты. С сентября по её рекомендациям изменили маршруты примерно 180 рейсов, чтобы сэкономить время и топливо. Подтверждённых сообщений о кибератаке нет.
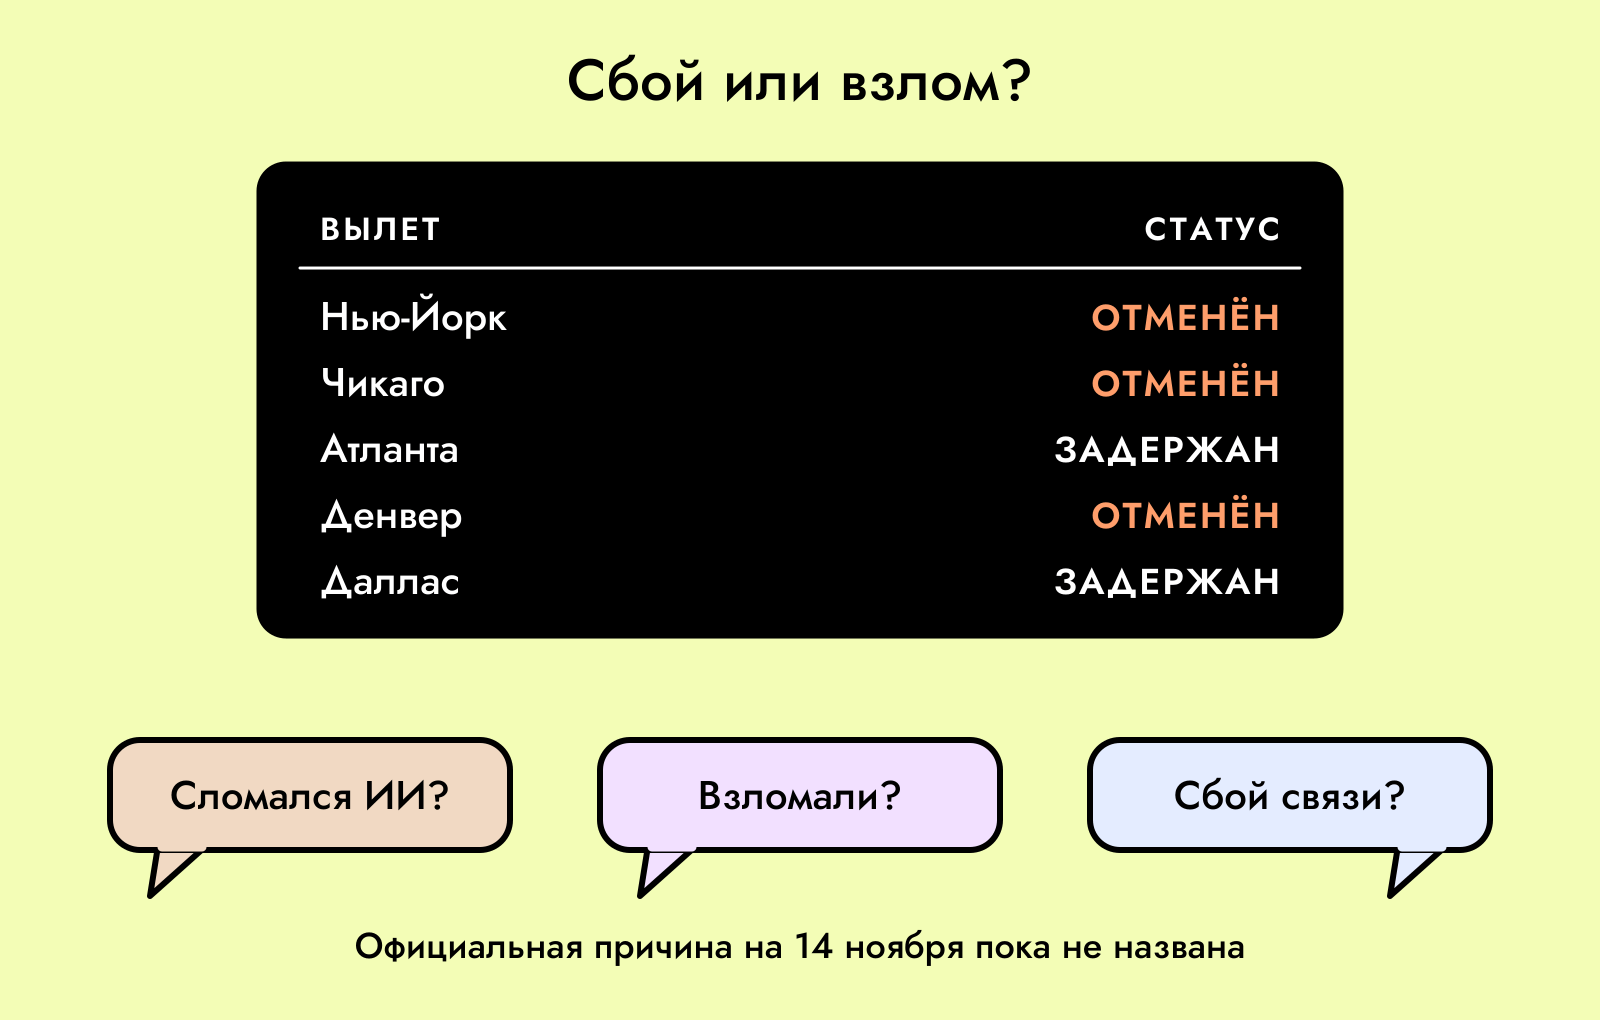
Так что спор в соцсетях — пока не столкновение экспертных позиций, а реакция людей на совпадение по времени. Но реакция понятная: ИИ сегодня одновременно и подозреваемый в ошибке, и подозреваемый инструмент взломщика. Для небольших сервисов, написанных с помощью ИИ, обе стороны уже вполне задокументированы.
Что такое вайбкод
Термин придумал исследователь Андрей Карпаты в феврале 2025 года. Вайбкодинг — это когда человек описывает нейросети словами, что хочет получить, принимает готовый код и почти в него не заглядывает. Если что‑то не работает, он просто пересказывает ошибку и просит исправить. Словарь Collins назвал vibe coding словом 2025 года.
Подход действительно открыл разработку тем, кто раньше не мог позволить себе программиста. Сервисы вроде Lovable, Bolt и Replit за вечер собирают приложение с регистрацией, базой данных и оплатой. Проблема в том, что «работает» и «защищено» — разные свойства, и нейросеть по умолчанию добивается первого.
Почему ИИ оставляет дыры
Представьте строителя, который за один день возводит дом по устному описанию. Стены стоят, свет горит, двери открываются. Но про замки заказчик не сказал, а строитель не спросил. Снаружи дом выглядит готовым, и разницу замечает только тот, кто дёрнет ручку.
С кодом происходит то же. В исследовании Veracode 2025 года больше сотни языковых моделей решали 80 задач, и в 45% случаев выбирали небезопасный вариант кода вместо безопасного. Дыры в таких проектах обычно не экзотические, а одни и те же — и поэтому их легко искать.
Открытая база данных
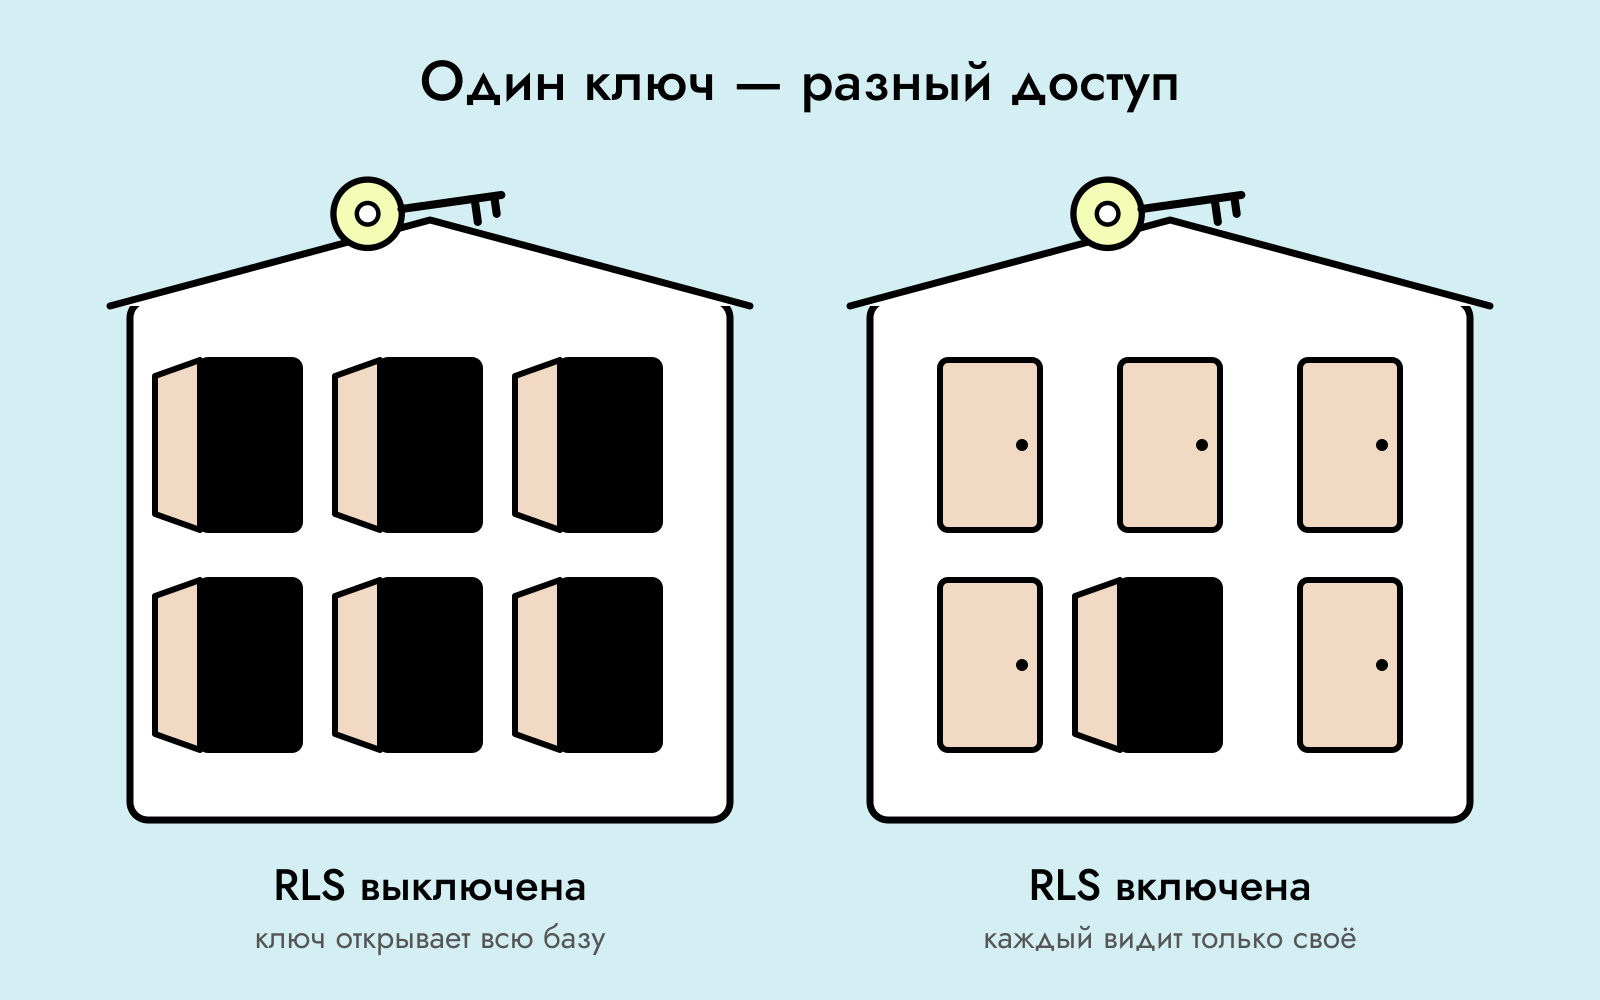
Многие сервисы для вайбкодинга подключают базу Supabase. Ключ доступа к ней лежит прямо в коде страницы, и это нормально, если включена защита на уровне строк — RLS. Она отвечает за правило «каждый видит только свои записи». Без неё публичный ключ открывает всю базу любому посетителю.
В январе 2026 года исследователи Wiz изучили Moltbook — социальную сеть для ИИ‑агентов, создатель которой рассказывал, что не написал вручную ни строчки кода. Ключ от базы нашёлся в JavaScript страницы за несколько минут и давал полный доступ на чтение и запись. Открытыми оказались около 1,5 миллиона ключей доступа агентов, десятки тысяч адресов почты и личные переписки. Владелец закрыл дыру за несколько часов после сообщения Wiz.
Это не единичный случай. В 2025 году исследователь Мэтт Палмер нашёл больше 170 приложений, собранных в Lovable, где таблицы можно было читать и менять без входа: уязвимость получила номер CVE-2025-48757. В феврале 2026 года по той же причине, по сообщениям исследователей, раскрылись данные около 18 тысяч пользователей другого приложения на этой платформе.
Ключи и пароли в коде
Нейросеть стремится, чтобы всё заработало сразу, поэтому иногда вписывает секретный ключ платёжной системы или почтового сервиса прямо в код, который уходит в браузер. Ещё один путь утечки — публичные проекты и чаты с ИИ, где человек сам вставил пароль, чтобы «быстрее починить».
Чужие данные по соседнему номеру
Если заказ открывается по адресу с номером 1042, любопытный пользователь попробует 1043. Сервер обязан проверить, что заказ принадлежит именно ему. ИИ эту проверку часто пропускает, потому что без неё всё тоже работает. От такой ошибки не застрахованы и сами платформы: в апреле 2026 года исследователь показал, что в Lovable можно было подменить номер проекта и прочитать чужой код и историю переписки с ИИ. Компания утечку данных отрицает, а сроки уязвимости в разных источниках расходятся.
Пакеты, которых не существует
Готовые программные библиотеки подключают по названию. Модели иногда придумывают правдоподобные названия несуществующих пакетов: в исследовании для конференции USENIX Security таких оказалось 19,7% из всех предложенных. Злоумышленник может зарегистрировать пакет с выдуманным именем и положить в него вредоносный код. Атаку назвали slopsquatting — от slop, «ИИ-мусор», и squatting, «захват чужого имени».
Кто ищет эти дыры
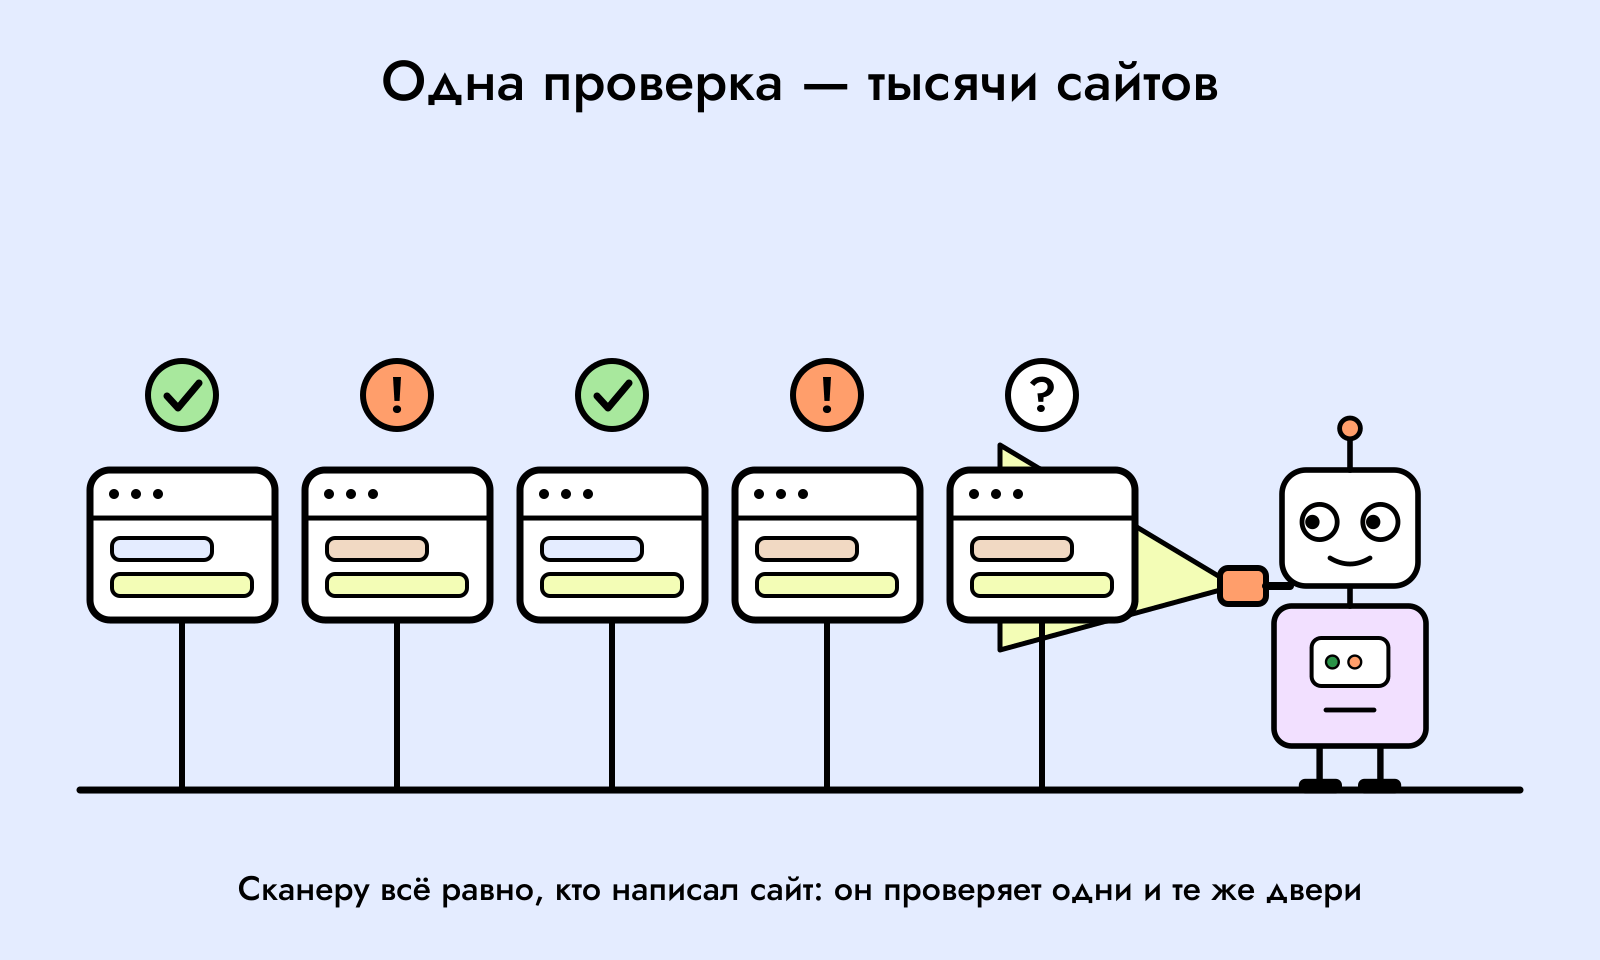
Чтобы найти открытую базу, искусственный интеллект не нужен. Ошибки типовые, а значит, их можно проверять автоматически: обойти тысячи сайтов, вытащить из страниц ключи и попробовать прочитать таблицы. Исследователи безопасности уже сканируют десятки тысяч живых вайбкод‑приложений. Цифры у разных исследований сильно расходятся, но проблемы находят у заметной доли проектов — от половины и больше. Всё, что умеет исследователь, умеет и злоумышленник.
Вторая половина истории — ИИ на стороне атакующих. В августе 2025 года Anthropic рассказала, как злоумышленник с помощью Claude Code взломал и шантажировал 17 организаций, среди них медицинские и государственные. Модель помогала искать уязвимости, выбирать, какие данные украсть, и составлять требования выкупа. Для таких атак появился термин «вайбхакинг».
В ноябре 2025 года компания описала следующий шаг. Группировка, которую Anthropic связывает с китайским государством, по её оценке, переложила на ИИ 80–90% работы при атаках примерно на 30 организаций. Люди вмешивались только в нескольких ключевых точках. Часть экспертов критиковала отчёт за недостаток технических деталей, но сам сдвиг подтверждают и другие компании, например Mandiant и Check Point в обзорах 2026 года.
В обоих случаях речь о коммерческой модели: компания заметила злоупотребление и заблокировала аккаунты. Злоумышленники пользуются и открытыми моделями, с которых сняты ограничения. Такую модель можно запустить на своём сервере, и за её работой никто не наблюдает.
Чего мы не знаем: опубликованных расследований о масштабной кампании, где ИИ целенаправленно охотится именно на вайбкод‑сервисы, пока нет. Но обе половины уже существуют по отдельности. Одна нейросеть быстро создаёт сервисы с типовыми дырами, другая быстро умеет такие дыры искать — и соединить их несложно.
Что проверить в своём сервисе
Если ваш сервис собран с помощью ИИ и в нём хранятся данные клиентов, вот с чего начать:
- Доступ к базе. Защита на уровне строк включена для каждой таблицы и для хранилища файлов. Проверьте как посторонний: выйдите из аккаунта или войдите под другим и попробуйте открыть чужие записи.
- Секреты. В коде страницы, публичном репозитории и открытых чатах с ИИ нет секретных ключей и паролей. Если сомневаетесь, выпустите новые ключи, а старые отключите.
- Проверка владельца. Сервер не отдаёт заказ, файл или профиль, пока не убедится, что они принадлежат тому, кто спрашивает. Подмена номера в адресе ничего не должна открывать.
- Публичность. Вы знаете, что именно открывает переключатель «публичный проект» на вашей платформе: только сайт или ещё код и переписку с ИИ.
- Зависимости. Каждый пакет, который добавила нейросеть, существует давно, популярен и называется именно так, как вы ожидаете.
- Отдельный аудит. После того как всё заработало, попросите ИИ отдельно проверить безопасность, а затем прогоните внешний сканер. Если сервис хранит персональные данные или принимает оплату, нужен специалист.
Хорошая новость в том, что типовые ошибки исправляются так же типово. Включить RLS, вынести ключи на сервер и добавить проверку владельца обычно можно за дни, а не месяцы.
Если данные уже утекли
Сначала закройте доступ и выпустите новые ключи, затем разберитесь по журналам, что успели прочитать. В России к этому добавляется закон о персональных данных. Об утечке нужно сообщить в Роскомнадзор в течение 24 часов, а результаты расследования — в течение 72 часов. С 30 мая 2025 года утечка данных тысячи человек и больше стоит компании от 3 миллионов рублей, а повторная — от 1 до 3% годовой выручки, до 500 миллионов. Точный размер зависит от числа записей и вида данных.
Как мы можем помочь
Мы в Irbis берём на поддержку проекты, которые создавала другая команда, в том числе собранные с помощью ИИ. Изучаем код, восстанавливаем контекст и продолжаем развитие. Технический аудит за 2,5–3 недели показывает состояние кода, архитектуры, инфраструктуры, резервных копий и настроек безопасности, а пентест добавляем по согласованию.
На выходе вы получаете отчёт и план работ по приоритетам. С ним понятно, что исправить срочно, а что может подождать.
Посмотреть, что входит в поддержку и аудит или написать нам и обсудить ваш проект.
Источники
- Al Jazeera: полёты в США возобновились после многочасовой остановки
- Scientific American: остановка через несколько дней после расширения ИИ‑системы
- The Washington Times: Даффи о роли SMART
- Mediaite: разработчик SMART отрицает причастность
- Click2Houston: проверка возможной связи с ИИ‑системой
- Men's Journal: что известно о SMART
- Wiz: открытая база Moltbook
- Wiz: частые ошибки безопасности в вайбкод‑приложениях
- The Register: Lovable отрицает утечку данных
- Veracode: исследование безопасности кода, написанного ИИ
- Cloud Security Alliance: slopsquatting и выдуманные пакеты
- Anthropic: противодействие злоупотреблениям ИИ, август 2025
- Anthropic: первая шпионская кампания под управлением ИИ
- Help Net Security: отчёт Check Point об атаках с помощью ИИ
- Mandiant: риски ИИ и устойчивость, 2026
- КонсультантПлюс: штрафы за утечку персональных данных